Технічна природа вразливості CVE-2026-93495
Нова вразливість, позначена як CVE-2026-93495, стосується помилки неправильної ініціалізації в певних материнських платах ASUS. Згідно з технічним описом, ця проблема дозволяє користувачеві, який має фізичний доступ до комп'ютера, читати або записувати довільні дані в оперативну пам'ять. Для реалізації атаки зловмиснику необхідно під’єднати спеціально розроблений пристрій безпосередньо до системи.
Хоча для експлуатації цієї дірки в безпеці потрібна присутність порушника поруч із ПК, рівень загрози залишається високим. Вразливість отримала оцінку критичності 7.0 за шкалою серйозності. Це означає, що навіть за умови обмеженого доступу, наслідки успішної атаки можуть бути катастрофічними для цілісності даних та конфіденційності системи. Компанія ASUS офіційно закликає користувачів негайно встановити найновішу версію мікропрограми, щоб закрити цей шлях для маніпуляцій із пам'яттю.
Перелік уразливих материнських плат ASUS
Під загрозу потрапили переважно моделі, що базуються на чипсетах для процесорів Intel 8-го та 9-го поколінь. Основний удар припав на преміальні лінійки ROG Strix та ROG Maximus, які традиційно використовуються в потужних ігрових та робочих станціях. Це робить оновлення особливо важливим для користувачів, які цінують стабільність та безпеку свого обладнання.
Серед моделей, що потребують негайного оновлення, виділяються такі пристрої:
- Серія ROG MAXIMUS XI: моделі HERO, HERO (WI-FI), FORMULA, CODE, EXTREME, APEX та GENE.
- Серія ROG STRIX: зокрема Z390-E GAMING та Z390-F GAMING.
- Професійні рішення: Pro WS C246-ACE та WS Z390 PRO.
- Базові моделі: PRIME Z390-A та її варіації (включаючи H10).
Для більшості зазначених плат версія BIOS має бути оновлена з 2101 до 2203. Винятком є модель WS Z390 PRO, де необхідне перехід з версії 1401 на 1502. Вчасне оновлення дозволить нейтралізувати ризик несанкціонованого доступу до пам'яті через апаратні інтерфейси.
Як перевірити свою версію?
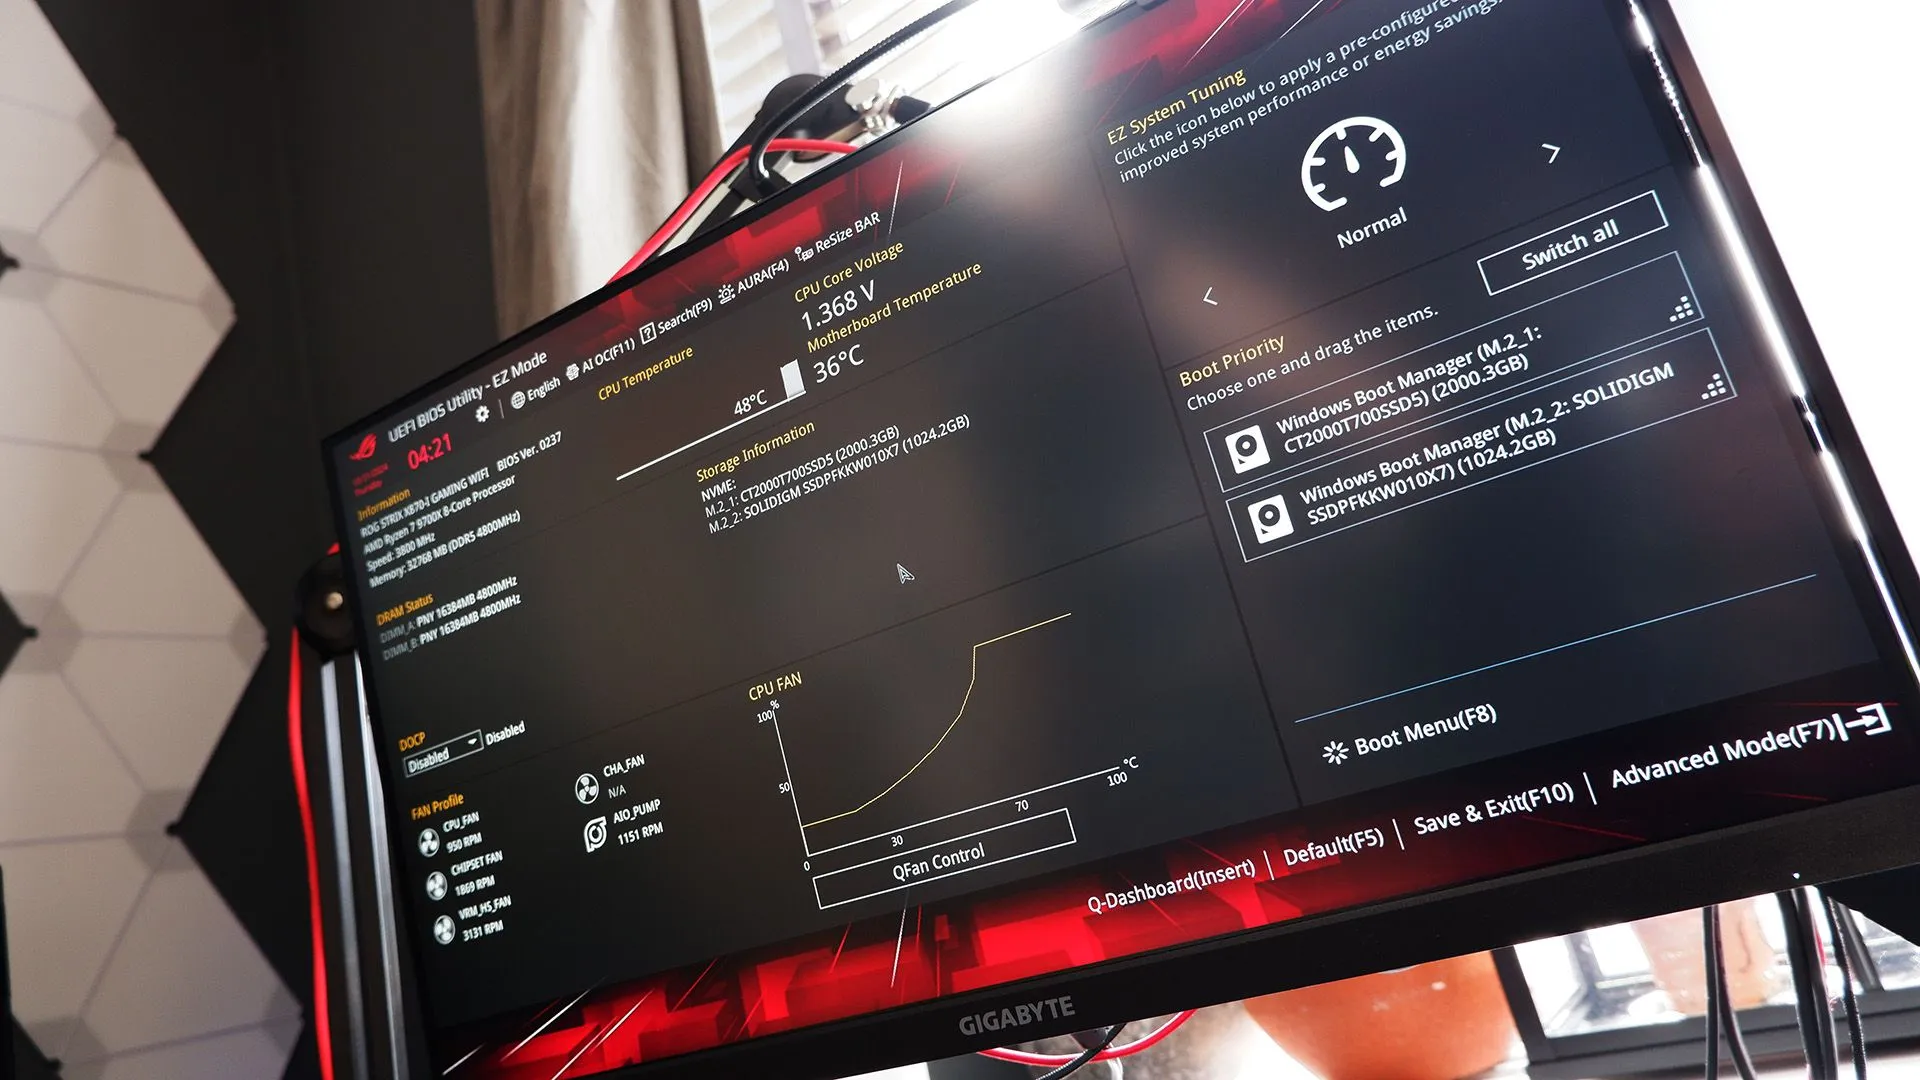
Користувачам рекомендується перевірити поточну версію BIOS через системну утиліту або під час завантаження комп'ютера. Якщо ваша версія нижча за вказану в бюлетені безпеки, необхідно завантажити патч з офіційного сайту підтримки ASUS.
Ризики фізичного доступу та системне програмне забезпечення
Часто користувачі недооцінюють загрози, які вимагають «локального доступу». Існує хибне уявлення, що якщо зловмисник не може зламати систему віддалено, то комп'ютер у безпеці. Проте вразливість CVE-2026-93495 демонструє, що фізичне підключення спеціалізованого пристрою може дати повний контроль над пам'яттю, що робить навіть домашні ПК вразливими до крадіжки облікових даних або шпигунства.
Окрім проблем із BIOS, важливо пам'ятати про безпеку супутнього програмного забезпечення. ASUS раніше застерігала користувачів щодо вразливостей у застосунку Armoury Crate. У серпні було виявлено іншу критичну проблему високого рівня серйозності, що стосувалася саме цього інструменту. Це підкреслює необхідність комплексного підходу до кібергігієни: оновлення має стосуватися не лише мікрокоду материнської плати, а й усіх драйверів та утиліт керування системою.
Рекомендації щодо оновлення
Для полегшення процесу ASUS надає інструкції щодо оновлення BIOS безпосередньо через середовище Windows. Це значно знижує поріг входження для звичайних користувачів, які можуть побоюватися маніпуляцій у налаштуваннях UEFI/BIOS. Проте завжди варто робити резервну копію важливих даних перед будь-яким оновленням прошивки.
Підсумки та стратегія захисту
Виявлення вразливості CVE-2026-93495 є нагадуванням про те, що апаратне забезпечення потребує постійної уваги. Хоча атаки типу «фізичного підключення» є специфічними, вони несуть реальну загрозу для персональної та корпоративної безпеки. Використання материнських плат серій ROG Maximus та Strix вимагає від власників відповідального ставлення до оновлень прошивок. Регулярний моніторинг сайтів підтримки виробника та вчасне встановлення патчів — це єдиний надійний спосіб захистити систему від експлуатації критичних помилок ініціалізації пам'яті.